Aucun SMSI n’est parfait, et la norme ne le demande pas. Ce qu’elle exige, c’est la capacité à détecter les écarts, en comprendre la cause et empêcher qu’ils se reproduisent. C’est l’objet de la clause 10 d’ISO 27001, « Amélioration », qui referme la boucle du cycle Planifier-Déployer-Contrôler-Agir.
Dans la version ISO/IEC 27001:2022, la clause a été réordonnée : l’amélioration continue (10.1) précède désormais les non-conformités et actions correctives (10.2). Le message est clair : corriger n’est qu’un moyen, s’améliorer est l’objectif.
10.1 — Amélioration continue
L’organisation doit améliorer en continu la pertinence, l’adéquation et l’efficacité de son SMSI. Les sources d’amélioration sont nombreuses : résultats d’audit, indicateurs, incidents, retours des clients, évolution des menaces, décisions de revue de direction.
Pour le démontrer, rien de tel qu’un registre des améliorations — même modeste — qui montre l’évolution du système d’une année à l’autre : automatisation du retrait des accès, déploiement de l’authentification multifacteur, simplification d’une procédure trop lourde, nouvel indicateur plus parlant.
10.2 — Non-conformité et action corrective
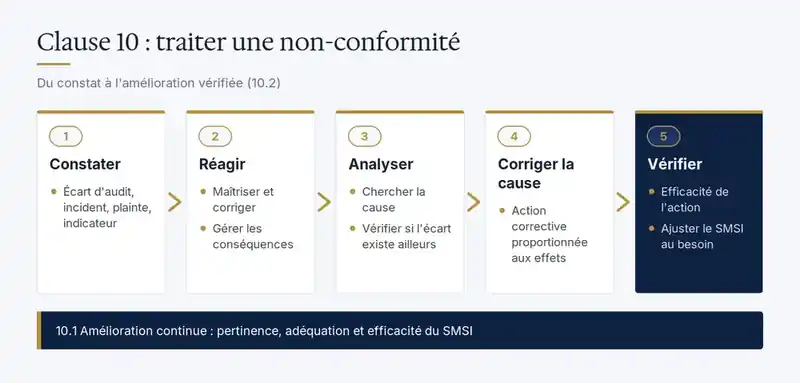
Lorsqu’une non-conformité se produit, la norme décrit un enchaînement précis.
1. Réagir
Agir pour maîtriser et corriger la non-conformité, et faire face à ses conséquences. Exemple : un ancien employé dispose encore d’un accès actif ; on le désactive immédiatement et on vérifie qu’il n’a pas été utilisé.
2. Évaluer le besoin d’éliminer la cause
Pour que la non-conformité ne se reproduise pas ailleurs, l’organisation doit la revoir et l’analyser, en déterminer les causes, et rechercher si des non-conformités similaires existent ou pourraient se produire. Dans notre exemple : pourquoi l’accès n’a-t-il pas été retiré ? Les RH n’avisent pas les TI des départs ? Le processus n’existe pas pour les contractuels ? D’autres comptes sont-ils dans le même cas ?
Des méthodes simples comme les « 5 pourquoi » ou le diagramme d’Ishikawa suffisent largement. L’erreur classique consiste à s’arrêter à la cause apparente (« le technicien a oublié ») au lieu de la cause systémique (« aucun déclencheur automatique entre la paie et l’annuaire »).
3. Mettre en œuvre les actions nécessaires
Les actions correctives doivent être à la mesure des effets des non-conformités rencontrées. Un écart mineur n’appelle pas un projet de six mois ; un incident majeur ne se règle pas par un simple rappel par courriel.
4. Vérifier l’efficacité
L’organisation doit examiner l’efficacité de toute action corrective mise en œuvre. Quelques semaines plus tard, on vérifie par exemple sur un échantillon de départs que les accès ont bien été retirés dans le délai prévu. Sans cette vérification, l’action corrective reste une intention.
5. Modifier le SMSI si nécessaire
Si l’analyse révèle une faiblesse du système — procédure incomplète, risque non identifié, rôle mal défini — le SMSI est mis à jour en conséquence.
Les preuves à conserver
La norme exige de conserver des informations documentées sur la nature des non-conformités, les actions entreprises et les résultats de toute action corrective. Un registre unique des non-conformités, alimenté par les audits, les incidents et les constats du quotidien, répond à l’exigence.
Les erreurs fréquentes dans les PME
- Corriger sans analyser la cause : le symptôme disparaît, l’écart revient.
- Des actions correctives jamais fermées, ou fermées sans vérification d’efficacité.
- Plusieurs registres dispersés (audit, incidents, plaintes clients) qui ne se parlent pas.
- La peur de déclarer les écarts : un registre vide n’est pas un signe de maturité, c’est un signal d’alerte pour l’auditeur.
- Aucune trace d’amélioration d’une année à l’autre, alors que le SMSI a évolué.
Ce que l’auditeur vérifiera
Il ouvrira le registre des non-conformités et en suivra quelques-unes de bout en bout : description, correction immédiate, analyse des causes, action corrective, vérification d’efficacité, clôture. Il vérifiera que les écarts relevés lors de l’audit interne y figurent. Lors des audits de surveillance, il contrôlera en priorité la clôture effective des non-conformités de l’audit précédent. Une non-conformité mineure non traitée d’une année sur l’autre peut devenir majeure.
Questions fréquentes
Quelle différence entre correction et action corrective ?
La correction traite l’écart constaté (désactiver le compte). L’action corrective traite sa cause pour éviter qu’il se reproduise (automatiser le retrait des accès à partir du système de paie).
Qu’est-ce qu’une non-conformité majeure en certification ?
C’est un écart qui remet en cause la capacité du SMSI à atteindre ses résultats : absence d’une exigence complète (pas d’audit interne, pas de revue de direction), ou défaillance systémique. Elle doit être corrigée et vérifiée avant que la certification puisse être accordée.
Les actions préventives ont-elles disparu ?
Le terme a disparu de la norme, mais pas l’intention : la prévention est désormais portée par l’appréciation des risques (clauses 6 et 8) et par la recherche de non-conformités similaires lors de chaque analyse de cause.
La série ISO 27001, clause par clause
- Clause 4 — Contexte de l’organisation
- Clause 5 — Leadership et politique de sécurité
- Clause 6 — Appréciation des risques et déclaration d’applicabilité
- Clause 7 — Support : ressources, compétences, documentation
- Clause 8 — Fonctionnement et traitement des risques
- Clause 9 — Évaluation de la performance
- Clause 10 — Amélioration (vous êtes ici)
Prêt pour la certification ?
Vous avez parcouru les sept clauses du système de management. L’étape suivante consiste souvent à vérifier, avec un regard externe, que l’ensemble tient debout. Découvrez notre audit blanc ISO 27001 et notre accompagnement en conformité ISO 27001.
Appelez le 438-458-3325 ou écrivez-nous depuis la page Contact.
