Gouvernance · Risques · Conformité
Gouvernance, risques et conformité TI (GRC)
Un seul partenaire, une vision intégrée. Nous accompagnons les PME québécoises à chaque étape de leur démarche GRC, avec des solutions concrètes, simples et adaptées à leur réalité d’affaires.
Une vision intégrée
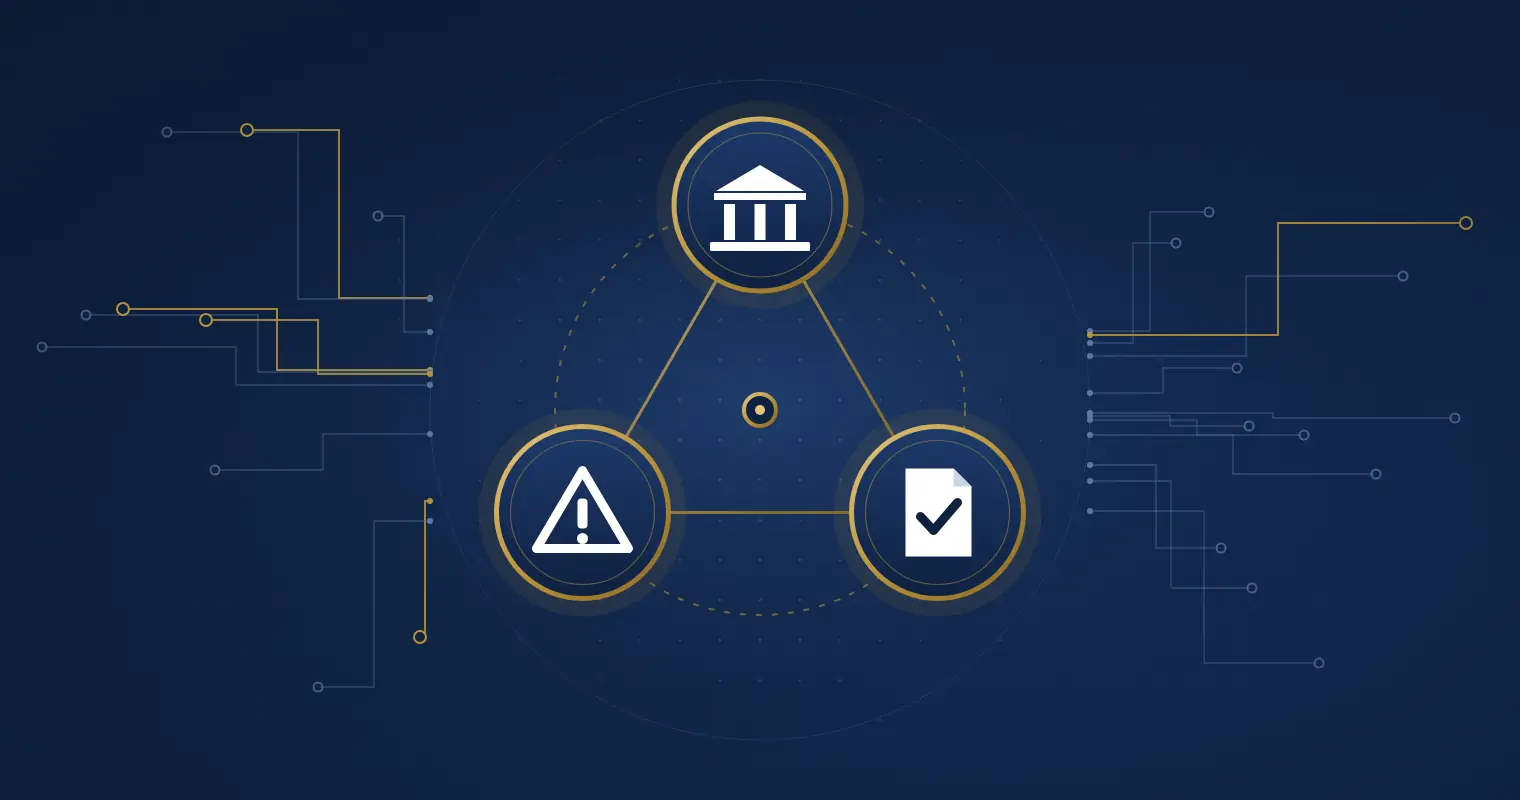
Trois disciplines, un même objectif : votre résilience
La gouvernance fixe le cap, la gestion des risques repère ce qui peut vous en écarter et la conformité démontre que vous respectez vos obligations. Traitées séparément, elles génèrent de la paperasse. Traitées ensemble, elles deviennent un véritable outil de gestion.
Chez CyberBloc, notre objectif est de renforcer votre résilience organisationnelle et de vous permettre de saisir pleinement les occasions du numérique, en toute confiance.
Nos services
Nos services en gouvernance, risques et conformité
Choisissez le volet qui répond à votre besoin immédiat, ou confiez-nous l’ensemble de la démarche.
01
Gouvernance TI
- Mise en place et optimisation de cadres de gouvernance selon les meilleures pratiques (COBIT, ITIL)
- Élaboration des politiques, directives et standards
- Alignement de la gouvernance TI sur vos objectifs d’affaires
- Audits de maturité des processus TI
02
Gestion des risques TI
- Mise en place d’un processus complet de gestion des risques TI
- Démarche alignée sur la norme ISO 27005
- Appréciation des risques selon les meilleures méthodologies
- Conseil et accompagnement à chaque étape
03
Conformité TI
- Conformité aux normes et réglementations (ISO 27001, Loi 25, SOC 2)
- Accompagnement à la certification ISO 27001 et CyberSécuritaire Canada
- Audits internes et préparation aux audits externes
Programmes spécialisés
Vos obligations les plus fréquentes
Loi 25 →
Protection des renseignements personnels : mettez votre PME en règle avec les exigences québécoises.
Certification ISO 27001 →
Préparez votre système de management de la sécurité de l’information jusqu’à la certification.
CyberSécuritaire Canada →
Obtenez la certification fédérale pensée pour les PME et rassurez vos clients et partenaires.
Parlons de votre situation
Par où commencer votre démarche GRC?
Un premier échange permet d’identifier vos obligations prioritaires et le point de départ le plus utile pour votre PME.