La clause 8 d’ISO 27001, « Fonctionnement », est courte mais décisive. Elle exige que ce qui a été planifié à la clause 6 soit réellement mis en œuvre, maîtrisé et tenu à jour. C’est la frontière entre un SMSI documenté et un SMSI qui fonctionne, et c’est exactement ce que l’auditeur vient vérifier à l’étape 2 de la certification.
Voici les trois exigences de la clause 8 dans ISO/IEC 27001:2022, et la façon de les rendre visibles au quotidien.
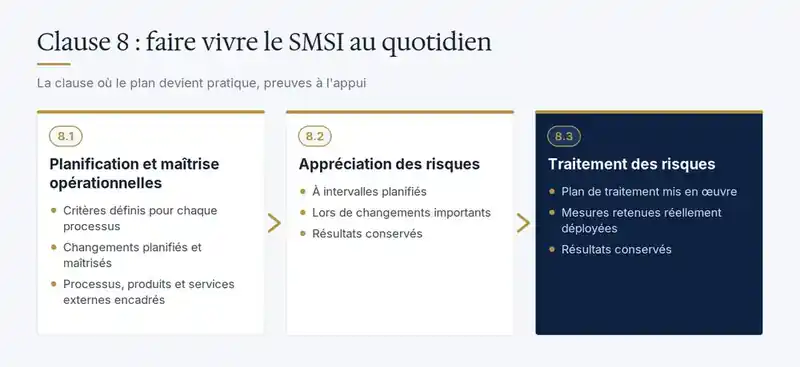
8.1 — Planification et maîtrise opérationnelles
L’organisation doit planifier, mettre en œuvre et maîtriser les processus nécessaires pour satisfaire aux exigences et réaliser les actions prévues à la clause 6. La version 2022 précise ce que cela implique :
- établir des critères pour ces processus et les maîtriser conformément à ces critères ;
- conserver les informations documentées nécessaires pour avoir l’assurance que les processus ont été réalisés comme prévu ;
- maîtriser les changements planifiés et analyser les conséquences des changements imprévus, en agissant pour limiter les effets négatifs ;
- s’assurer que les processus, produits ou services fournis par des prestataires externes qui sont pertinents pour le SMSI sont maîtrisés.
Ce que cela donne dans une PME
- Gestion des accès : chaque arrivée, changement de poste et départ suit un processus avec des critères (délai de retrait des accès, approbation du gestionnaire) et laisse une trace.
- Gestion des changements : les modifications aux systèmes critiques sont demandées, évaluées, approuvées, testées et documentées.
- Gestion des correctifs et sauvegardes : des cycles définis, des rapports conservés, des tests de restauration consignés.
- Fournisseurs : infogérant, hébergeur infonuagique et éditeurs SaaS sont évalués, encadrés par des clauses de sécurité et suivis (rapports SOC 2, attestations ISO 27001, revues annuelles).
Le point sur les prestataires externes est essentiel pour les PME, dont une grande partie de l’informatique est souvent externalisée. Externaliser un service ne transfère pas la responsabilité : le SMSI doit démontrer que ce service est maîtrisé.
8.2 — Appréciation des risques de sécurité de l’information
L’appréciation des risques définie à la clause 6.1.2 doit être réalisée à des intervalles planifiés et lorsque des changements significatifs sont prévus ou se produisent. Les résultats doivent être conservés sous forme d’information documentée.
En pratique : une revue complète annuelle, et une réappréciation ciblée à chaque événement marquant — migration vers l’infonuagique, nouveau fournisseur critique, acquisition, incident majeur, nouvelle obligation réglementaire. Chaque itération doit être datée et comparable à la précédente, ce qui suppose d’avoir conservé la même méthode et les mêmes échelles.
8.3 — Traitement des risques de sécurité de l’information
Le plan de traitement des risques doit être mis en œuvre, et les résultats du traitement conservés. C’est ici que l’on passe de l’intention à l’exécution : les mesures retenues sont déployées, les échéances respectées ou replanifiées de manière justifiée, et les risques résiduels réévalués une fois les mesures en place.
Un suivi simple — chaque action du plan avec son responsable, son échéance, son état et la preuve de réalisation — permet de démontrer l’avancement et alimente directement la revue de direction (clause 9.3).
Les erreurs fréquentes dans les PME
- Un plan de traitement jamais revisité : les actions restent « en cours » pendant des mois, sans suivi.
- Une seule appréciation des risques, réalisée au démarrage du projet et jamais refaite.
- Des changements non maîtrisés : une migration majeure réalisée sans analyse d’impact sur la sécurité.
- Des fournisseurs critiques non évalués, sans clauses de sécurité ni droit d’audit.
- Des pratiques réelles mais sans trace : les accès sont bien retirés au départ, mais rien ne le prouve.
Ce que l’auditeur vérifiera
La clause 8 est l’endroit où l’auditeur passe le plus de temps sur le terrain. Il prendra un échantillon de départs récents et vérifiera la date de retrait des accès. Il demandera les derniers tests de restauration, les dernières demandes de changement, l’évaluation d’un fournisseur critique. Il comparera le plan de traitement avec ce qu’il observe et avec la déclaration d’applicabilité. Toute mesure déclarée « mise en œuvre » doit pouvoir être démontrée.
Questions fréquentes
Toutes les mesures doivent-elles être en place avant la certification ?
Non. Certaines actions du plan de traitement peuvent être en cours, à condition qu’elles soient planifiées, suivies et que les risques résiduels aient été acceptés par leurs propriétaires. Les mesures déclarées comme mises en œuvre, elles, doivent être effectives et prouvables.
Depuis combien de temps le SMSI doit-il fonctionner avant l’audit ?
La norme ne fixe pas de durée, mais l’organisme de certification doit pouvoir constater un fonctionnement réel, incluant au moins un audit interne et une revue de direction. En pratique, on compte généralement quelques mois d’exploitation.
Un fournisseur certifié ISO 27001 est-il automatiquement maîtrisé ?
C’est un bon indicateur, mais il faut vérifier que le périmètre de son certificat couvre bien le service que vous utilisez, et que vos propres responsabilités (configuration, gestion des comptes) sont assumées de votre côté.
La série ISO 27001, clause par clause
- Clause 4 — Contexte de l’organisation
- Clause 5 — Leadership et politique de sécurité
- Clause 6 — Appréciation des risques et déclaration d’applicabilité
- Clause 7 — Support : ressources, compétences, documentation
- Clause 8 — Fonctionnement et traitement des risques (vous êtes ici)
- Clause 9 — Évaluation de la performance
- Clause 10 — Amélioration
Parlons de votre mise en œuvre
Vous voulez savoir si vos pratiques résisteront au regard d’un auditeur ? Un audit blanc ou un audit ISO 27001 mené par CyberBloc vous le dira avant l’organisme de certification.
Appelez le 438-458-3325 ou écrivez-nous depuis la page Contact.
