Un SMSI qui ne se mesure pas ne peut pas prouver qu’il fonctionne. La clause 9 d’ISO 27001, « Évaluation de la performance », impose trois mécanismes complémentaires : la surveillance et la mesure au quotidien, l’audit interne à intervalles planifiés, et la revue de direction qui en tire les décisions.
Ce sont aussi les trois éléments qu’un organisme de certification exige d’avoir vu fonctionner au moins une fois avant l’audit. Voici ce que demande la version ISO/IEC 27001:2022.
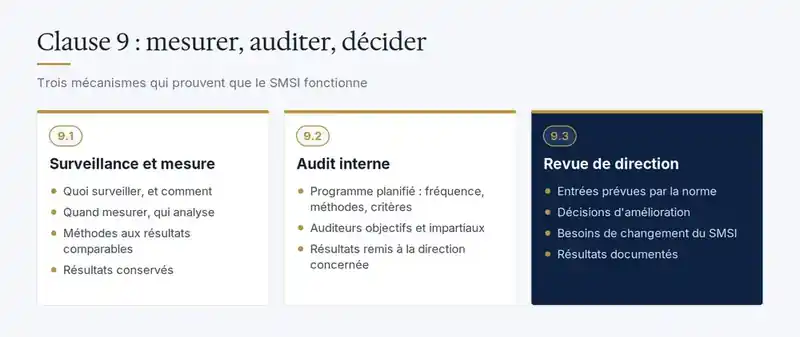
9.1 — Surveillance, mesure, analyse et évaluation
L’organisation doit déterminer :
- ce qu’il faut surveiller et mesurer, y compris les processus et les mesures de sécurité ;
- les méthodes, qui doivent produire des résultats comparables et reproductibles ;
- quand surveiller et mesurer, et qui s’en charge ;
- quand analyser et évaluer les résultats, et qui s’en charge.
Les résultats sont conservés, et l’organisation évalue la performance de la sécurité de l’information ainsi que l’efficacité du SMSI.
Des indicateurs utiles pour une PME
- taux de réalisation de la formation de sensibilisation ;
- taux de clic aux simulations d’hameçonnage ;
- délai moyen d’application des correctifs critiques ;
- pourcentage de restaurations de sauvegarde réussies lors des tests ;
- délai de retrait des accès après un départ ;
- nombre d’incidents et délai de traitement ;
- avancement du plan de traitement des risques.
Mieux vaut sept indicateurs suivis chaque trimestre que trente abandonnés après deux mois. Chaque indicateur devrait être relié à un objectif de sécurité (clause 6.2).
9.2 — L’audit interne
Des audits internes doivent être réalisés à intervalles planifiés pour vérifier que le SMSI est conforme aux exigences de l’organisation et de la norme, et qu’il est efficacement mis en œuvre et tenu à jour.
Le programme d’audit
L’organisation planifie, établit et met en œuvre un ou plusieurs programmes d’audit, qui précisent la fréquence, les méthodes, les responsabilités, les exigences de planification et le rapport. Le programme tient compte de l’importance des processus et des résultats des audits précédents. Pour chaque audit, les critères et le périmètre sont définis.
L’indépendance de l’auditeur
Les auditeurs doivent être choisis de manière à assurer l’objectivité et l’impartialité du processus. Dans une PME, c’est souvent le point délicat : le responsable du SMSI ne peut pas auditer son propre travail. Les solutions courantes sont l’audit croisé entre services ou le recours à un auditeur externe qualifié, qui réalise l’audit interne pour le compte de l’organisation.
Les résultats sont communiqués à la direction concernée et conservés comme preuve de la mise en œuvre du programme.
9.3 — La revue de direction
La haute direction doit procéder, à intervalles planifiés, à la revue du SMSI pour s’assurer qu’il demeure pertinent, adéquat et efficace. La norme fixe les éléments d’entrée à considérer :
- l’état des actions décidées lors des revues précédentes ;
- les modifications des enjeux externes et internes ;
- les modifications des besoins et attentes des parties intéressées (ajout de 2022) ;
- les retours sur la performance : non-conformités et actions correctives, résultats de surveillance et de mesure, résultats d’audit, atteinte des objectifs ;
- les retours des parties intéressées ;
- les résultats de l’appréciation des risques et l’état du plan de traitement ;
- les opportunités d’amélioration continue.
Les résultats de la revue comprennent les décisions relatives aux opportunités d’amélioration et aux changements nécessaires du SMSI. Ils sont conservés sous forme d’information documentée. Un ordre du jour qui reprend exactement ces rubriques, et un compte rendu qui consigne les décisions, les responsables et les échéances, suffisent à satisfaire l’exigence.
Les erreurs fréquentes dans les PME
- Des indicateurs définis mais jamais analysés, ou sans cible.
- Un audit interne réalisé par le responsable du SMSI lui-même, ce qui compromet l’impartialité.
- Un programme d’audit qui ne couvre pas toutes les clauses et les mesures applicables sur le cycle de certification.
- Une revue de direction purement formelle : pas d’éléments d’entrée structurés, aucune décision consignée.
- Un audit interne bâclé juste avant la certification, sans temps pour corriger les écarts relevés.
Ce que l’auditeur vérifiera
Il demandera le tableau de bord des indicateurs et la preuve de leur analyse, le programme d’audit, le dernier rapport d’audit interne avec la qualification des auditeurs, et le compte rendu de la dernière revue de direction. Il vérifiera que chaque élément d’entrée exigé y figure et que les décisions ont été suivies. L’absence d’audit interne ou de revue de direction avant la certification est une non-conformité majeure quasi certaine.
Questions fréquentes
À quelle fréquence faire l’audit interne ?
La norme dit « à intervalles planifiés ». La pratique courante est au moins un audit interne complet par an, parfois fractionné en plusieurs audits thématiques répartis dans l’année.
Audit interne et audit blanc, est-ce la même chose ?
Pas tout à fait. L’audit interne est une exigence permanente du SMSI. L’audit blanc est une simulation ponctuelle de l’audit de certification. Un audit blanc réalisé par un tiers indépendant peut toutefois tenir lieu d’audit interne s’il couvre le programme prévu et que ses résultats sont traités.
Qui doit participer à la revue de direction ?
La haute direction, le responsable du SMSI et, selon les sujets, les responsables des services concernés. L’essentiel est que des personnes en mesure de décider y participent.
La série ISO 27001, clause par clause
- Clause 4 — Contexte de l’organisation
- Clause 5 — Leadership et politique de sécurité
- Clause 6 — Appréciation des risques et déclaration d’applicabilité
- Clause 7 — Support : ressources, compétences, documentation
- Clause 8 — Fonctionnement et traitement des risques
- Clause 9 — Évaluation de la performance (vous êtes ici)
- Clause 10 — Amélioration
Confiez-nous votre audit interne
CyberBloc réalise des audits internes ISO 27001 indépendants pour les PME québécoises, avec un rapport priorisé exploitable directement en revue de direction. Découvrez notre offre d’audit ISO 27001.
Appelez le 438-458-3325 ou écrivez-nous depuis la page Contact.
