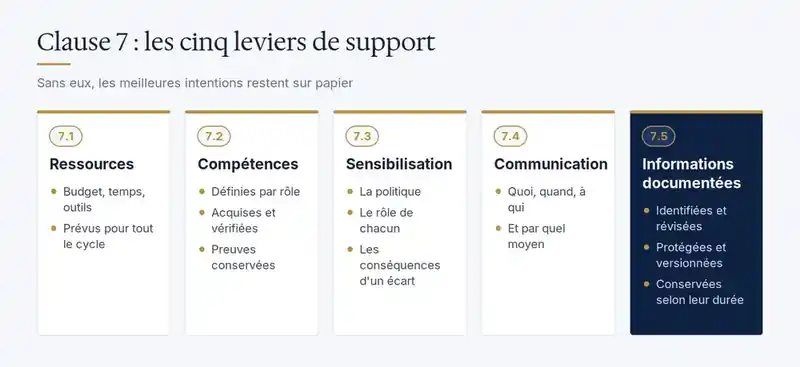
Une politique approuvée et une appréciation des risques solide ne produisent rien sans des personnes compétentes, informées et outillées. La clause 7 d’ISO 27001, intitulée « Support », couvre ces conditions de réussite : les ressources, les compétences, la sensibilisation, la communication et la gestion des informations documentées.
C’est une clause très concrète, où l’auditeur demande surtout des preuves. Voici ce qu’elle exige dans la version ISO/IEC 27001:2022 et comment y répondre simplement.
7.1 — Ressources
L’organisation doit déterminer et fournir les ressources nécessaires pour établir, mettre en œuvre, tenir à jour et améliorer le SMSI. Cela comprend le temps des personnes, le budget, les outils (gestion des identités, sauvegarde, détection) et le recours à des expertises externes.
Pour le démontrer : un budget sécurité identifié, du temps alloué au responsable du SMSI, des décisions de revue de direction sur les ressources. Un SMSI porté « dans les temps libres » d’un technicien surchargé ne passera pas l’examen.
7.2 — Compétences
La norme demande de :
- déterminer les compétences nécessaires des personnes dont le travail influe sur la sécurité de l’information ;
- s’assurer qu’elles sont compétentes sur la base d’une formation initiale ou professionnelle, ou d’une expérience appropriées ;
- le cas échéant, mener des actions pour acquérir ces compétences (formation, mentorat, embauche, recours à un prestataire) et évaluer leur efficacité ;
- conserver des preuves documentées de ces compétences.
Une matrice des compétences par rôle (responsable du SMSI, administrateurs systèmes, développeurs, auditeurs internes), accompagnée des attestations de formation et des certifications professionnelles, répond parfaitement à l’exigence.
7.3 — Sensibilisation
Toute personne travaillant sous le contrôle de l’organisation doit connaître :
- la politique de sécurité de l’information ;
- sa contribution à l’efficacité du SMSI et les bénéfices d’une meilleure performance ;
- les conséquences d’un manquement aux exigences du SMSI.
« Toute personne » inclut les stagiaires, les contractuels et, selon le cas, le personnel des fournisseurs qui accède à vos systèmes. La sensibilisation se distingue de la formation : elle vise des comportements, pas une expertise. Un module annuel, des rappels ciblés et des simulations d’hameçonnage forment une base efficace. La mesure A.6.3 de l’annexe A complète cette exigence.
7.4 — Communication
L’organisation détermine les besoins de communication interne et externe pertinents pour le SMSI : sur quels sujets, à quel moment, avec qui et comment. Un plan de communication d’une page suffit : annonces de la direction, bulletins de sécurité, communication aux clients en cas d’incident, échanges avec les autorités (par exemple la Commission d’accès à l’information en cas d’incident de confidentialité présentant un risque de préjudice sérieux), rapports au conseil d’administration.
7.5 — Informations documentées
Le SMSI doit inclure les informations documentées exigées par la norme et celles que l’organisation juge nécessaires à son efficacité. La norme laisse volontairement de la latitude : l’étendue de la documentation dépend de la taille de l’organisation, de la complexité de ses processus et des compétences de son personnel.
Créer et mettre à jour
Chaque document doit être identifié (titre, date, auteur, numéro de version), présenté dans un format adapté, puis revu et approuvé avant diffusion.
Maîtriser
Les informations documentées doivent être disponibles là et quand on en a besoin, et protégées (perte de confidentialité, utilisation inappropriée, perte d’intégrité). La norme vise aussi la distribution, l’accès, le stockage, la préservation de la lisibilité, la maîtrise des modifications, la conservation et l’élimination, sans oublier les documents d’origine externe (contrats, normes, rapports de fournisseurs).
Un espace SharePoint ou Google Drive structuré, avec historique des versions, droits d’accès et un registre des documents, remplit l’exigence sans outil spécialisé.
Les informations documentées obligatoires
Dans les clauses 4 à 10, la norme exige notamment : le périmètre du SMSI, la politique de sécurité, le processus d’appréciation et de traitement des risques, la déclaration d’applicabilité, le plan de traitement, les objectifs de sécurité, les preuves de compétence, les résultats d’appréciation et de traitement des risques, les résultats de surveillance et de mesure, le programme et les résultats d’audit interne, les résultats de revue de direction, ainsi que les non-conformités et actions correctives.
Les erreurs fréquentes dans les PME
- Des formations réalisées mais non tracées : pas de liste de présence, pas d’attestation.
- Une sensibilisation unique à l’embauche, jamais renouvelée.
- Des documents sans version ni approbation, plusieurs copies contradictoires en circulation.
- Une surdocumentation : des procédures de modèles génériques que personne n’applique, qui deviennent autant de non-conformités potentielles.
- Des contractuels oubliés dans les programmes de sensibilisation.
Ce que l’auditeur vérifiera
Il échantillonnera quelques employés et demandera leurs preuves de formation et de sensibilisation. Il leur posera des questions simples : où trouver la politique, comment signaler un incident. Il examinera l’historique de versions de documents clés et vérifiera que la version en usage est bien la version approuvée. La clause 7 se prouve par les registres ; ce qui n’est pas enregistré n’existe pas pour l’auditeur.
Questions fréquentes
Faut-il un manuel du SMSI ?
Non, la norme n’en exige pas depuis longtemps. Un document de synthèse peut toutefois aider à relier les éléments du système, surtout pour les nouveaux arrivants.
Une formation en ligne suffit-elle pour la sensibilisation ?
Elle peut suffire si elle couvre la politique, les responsabilités de chacun et les conséquences des manquements, et si l’on conserve la preuve de sa réalisation. L’associer à des simulations d’hameçonnage permet en plus d’en mesurer l’efficacité.
Combien de temps conserver les enregistrements ?
La norme ne fixe pas de durée. L’organisation la détermine en tenant compte de ses obligations légales et contractuelles ; en pratique, au moins la durée d’un cycle de certification de trois ans est recommandée.
La série ISO 27001, clause par clause
- Clause 4 — Contexte de l’organisation
- Clause 5 — Leadership et politique de sécurité
- Clause 6 — Appréciation des risques et déclaration d’applicabilité
- Clause 7 — Support : ressources, compétences, documentation (vous êtes ici)
- Clause 8 — Fonctionnement et traitement des risques
- Clause 9 — Évaluation de la performance
- Clause 10 — Amélioration
Parlons de votre documentation
Trop de documents, ou pas assez ? CyberBloc vous aide à bâtir une documentation de SMSI proportionnée à votre PME, et un programme de sensibilisation qui produit des preuves exploitables en audit. Découvrez notre accompagnement en conformité ISO 27001.
Appelez le 438-458-3325 ou écrivez-nous depuis la page Contact.
