Si la clause 4 fixe le cadre, la clause 6 d’ISO 27001 en est le moteur. C’est ici que l’organisation identifie ce qui peut mal tourner, décide ce qu’elle fait de chaque risque et choisit les mesures de sécurité qu’elle appliquera. Toute la logique de la norme repose sur ce principe : les mesures ne sont pas choisies dans un catalogue, elles découlent des risques.
C’est aussi la clause qui génère le plus de non-conformités lors des audits de certification. Voici comment la maîtriser, exigence par exigence, selon ISO/IEC 27001:2022.
6.1.1 — Risques et opportunités du SMSI
En s’appuyant sur le contexte (4.1) et les exigences des parties intéressées (4.2), l’organisation détermine les risques et opportunités à traiter pour que le SMSI atteigne ses résultats, prévienne les effets indésirables et s’améliore. Il s’agit ici des risques pour le système de management lui-même : manque de ressources, rotation du personnel clé, dépendance à un fournisseur, par exemple.
6.1.2 — L’appréciation des risques de sécurité de l’information
La norme ne prescrit aucune méthode, mais elle impose des propriétés. Le processus doit :
- établir des critères de risque, dont les critères d’acceptation et les critères pour réaliser l’appréciation ;
- produire des résultats cohérents, valides et comparables d’une itération à l’autre ;
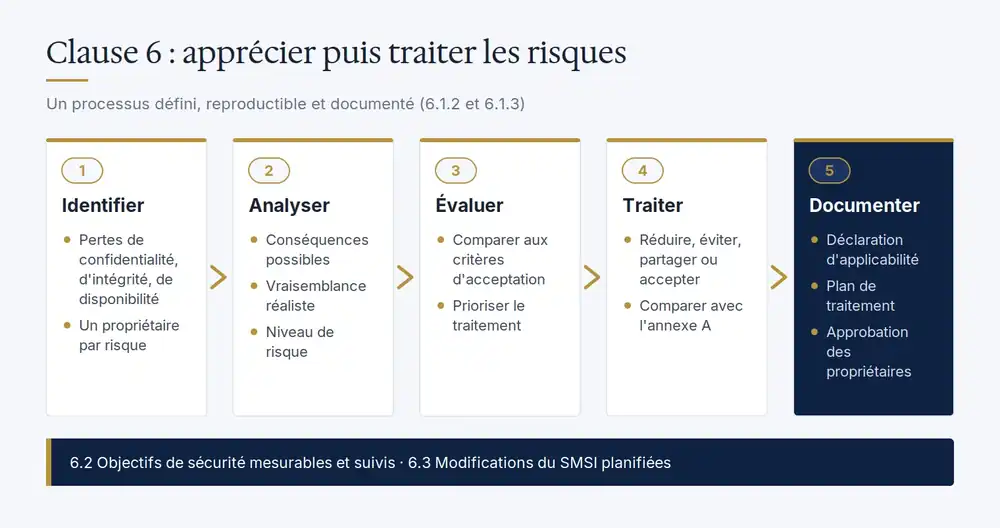
- identifier les risques liés à la perte de confidentialité, d’intégrité et de disponibilité de l’information dans le périmètre, et désigner un propriétaire pour chacun ;
- analyser les conséquences potentielles et la vraisemblance, pour déterminer un niveau de risque ;
- évaluer les risques en les comparant aux critères et les prioriser pour le traitement.
Le processus doit être conservé sous forme d’information documentée. Pour une PME, une méthode par scénarios (« un rançongiciel chiffre le serveur de fichiers », « un employé envoie un fichier client au mauvais destinataire ») avec une échelle de 1 à 4 pour l’impact et la vraisemblance est souvent plus parlante qu’un inventaire exhaustif d’actifs. ISO/IEC 27005 fournit des lignes directrices utiles pour structurer la démarche.
6.1.3 — Le traitement des risques
Pour chaque risque qui dépasse le seuil d’acceptation, l’organisation choisit une option de traitement : réduire (appliquer des mesures), éviter (renoncer à l’activité), partager (assurance, sous-traitance) ou accepter de façon éclairée. Elle détermine ensuite toutes les mesures nécessaires pour mettre en œuvre ces options.
La comparaison avec l’annexe A
Les mesures déterminées sont comparées aux 93 mesures de l’annexe A (réparties en quatre thèmes : organisationnel, personnes, physique, technologique) pour vérifier qu’aucune mesure nécessaire n’a été oubliée. L’annexe A est une liste de contrôle, pas un point de départ.
La déclaration d’applicabilité (DdA)
Document central de la certification, la déclaration d’applicabilité (Statement of Applicability) doit contenir :
- les mesures nécessaires ;
- la justification de leur inclusion ;
- si elles sont mises en œuvre ou non ;
- la justification de l’exclusion de toute mesure de l’annexe A.
Le plan de traitement et l’acceptation du risque résiduel
L’organisation formule un plan de traitement des risques (quoi, qui, quand, avec quelles ressources) et obtient des propriétaires des risques l’approbation de ce plan et l’acceptation des risques résiduels. Ce dernier point est souvent oublié : un propriétaire de risque doit signer, pas seulement l’équipe TI.
6.2 — Objectifs de sécurité de l’information
Les objectifs doivent être cohérents avec la politique, mesurables (si possible), tenir compte des exigences et des résultats de l’appréciation des risques, être surveillés (ajout de la version 2022), communiqués et mis à jour. Pour chacun, la norme demande de préciser ce qui sera fait, les ressources, le responsable, l’échéance et la manière d’évaluer les résultats.
Exemples réalistes pour une PME : 100 % des employés formés à l’hameçonnage chaque année, taux de clic aux simulations inférieur à 5 %, restauration des sauvegardes critiques testée chaque trimestre, correctifs critiques appliqués en moins de 14 jours.
6.3 — Planification des modifications
Nouvelle exigence de 2022 : lorsque l’organisation doit modifier son SMSI (nouveau périmètre, réorganisation, migration infonuagique, acquisition), ces modifications doivent être planifiées. Une simple fiche d’analyse d’impact, validée avant le changement, suffit à le démontrer.
Les erreurs fréquentes dans les PME
- Partir de l’annexe A au lieu des risques, puis rédiger des risques a posteriori pour justifier les mesures.
- Des critères d’acceptation absents : impossible alors de savoir quels risques doivent être traités.
- Des exclusions non justifiées dans la déclaration d’applicabilité, ou justifiées par « non applicable » sans explication.
- Un registre des risques déconnecté du plan de traitement : les deux documents ne se répondent pas.
- Aucun propriétaire de risque ou un seul pour tout, généralement le responsable TI.
Ce que l’auditeur vérifiera
Il suivra le fil d’un risque de bout en bout : identification, analyse, décision de traitement, mesures retenues, ligne correspondante dans la déclaration d’applicabilité, preuve de mise en œuvre sur le terrain, acceptation du risque résiduel par son propriétaire. Il fera l’exercice inverse à partir d’une mesure de la DdA. Si le fil se rompt, la non-conformité est probable.
Questions fréquentes
Faut-il un logiciel de gestion des risques ?
Non. Un tableur bien structuré suffit largement pour une PME. Ce qui compte, c’est la cohérence de la méthode et la traçabilité des décisions, pas l’outil.
Peut-on exclure des mesures de l’annexe A ?
Oui, si aucun risque ne les rend nécessaires et qu’aucune exigence ne les impose. Chaque exclusion doit être justifiée. Exclure le développement sécurisé est cohérent pour une entreprise qui ne développe aucun logiciel ; exclure la gestion des accès ne l’est jamais.
À quelle fréquence refaire l’appréciation des risques ?
À intervalles planifiés, généralement une fois par an, et lors de tout changement important. C’est l’objet de la clause 8.
La série ISO 27001, clause par clause
- Clause 4 — Contexte de l’organisation
- Clause 5 — Leadership et politique de sécurité
- Clause 6 — Appréciation des risques et déclaration d’applicabilité (vous êtes ici)
- Clause 7 — Support : ressources, compétences, documentation
- Clause 8 — Fonctionnement et traitement des risques
- Clause 9 — Évaluation de la performance
- Clause 10 — Amélioration
Parlons de vos risques
Une appréciation des risques bien menée est le meilleur investissement d’un projet ISO 27001. CyberBloc anime ces ateliers avec vos équipes et produit un registre des risques et une déclaration d’applicabilité prêts pour l’audit. Découvrez notre accompagnement en conformité ISO 27001.
Appelez le 438-458-3325 ou écrivez-nous depuis la page Contact.
