La clause 5 d’ISO 27001 tient en une idée : la sécurité de l’information n’est pas l’affaire du service informatique, c’est une responsabilité de la direction. Aucun SMSI ne tient durablement sans une haute direction qui fixe le cap, fournit les moyens et exige des résultats. La norme ne se contente pas d’une signature au bas d’une politique ; elle demande un engagement démontrable.
Voici ce que recouvrent les trois exigences de la clause 5 dans la version ISO/IEC 27001:2022, et comment une PME peut y répondre sans alourdir sa gouvernance.
5.1 — Leadership et engagement de la direction
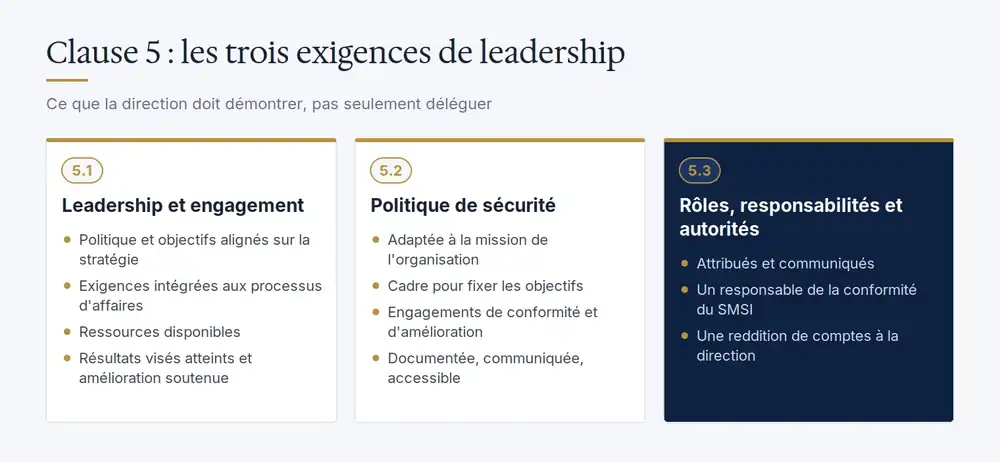
La haute direction doit faire preuve de leadership et d’engagement vis-à-vis du SMSI. Concrètement, la norme attend qu’elle :
- établisse une politique et des objectifs de sécurité compatibles avec l’orientation stratégique de l’organisation ;
- intègre les exigences du SMSI dans les processus métier, plutôt que de les isoler dans un projet TI ;
- s’assure que les ressources nécessaires sont disponibles ;
- communique sur l’importance d’une sécurité efficace et du respect des exigences ;
- s’assure que le SMSI atteint les résultats attendus ;
- oriente et soutient les personnes qui contribuent à son efficacité ;
- promeut l’amélioration continue et appuie les autres gestionnaires dans leur propre domaine de responsabilité.
Comment démontrer l’engagement ?
L’auditeur ne se fie pas aux déclarations d’intention. Il cherche des traces : un budget sécurité approuvé, des procès-verbaux de comité de direction où la sécurité est à l’ordre du jour, des décisions prises en revue de direction, une communication signée par le président, la participation de la direction à la formation de sensibilisation. Il rencontrera aussi un membre de la direction en entrevue ; celui-ci doit pouvoir expliquer, avec ses mots, pourquoi l’entreprise a un SMSI et quels en sont les objectifs.
5.2 — La politique de sécurité de l’information
La politique est le document de tête du SMSI. La norme exige qu’elle :
- soit adaptée à la finalité de l’organisation ;
- inclue des objectifs de sécurité ou fournisse un cadre pour les établir ;
- comporte l’engagement de satisfaire aux exigences applicables ;
- comporte l’engagement d’améliorer le SMSI en continu.
Elle doit être disponible sous forme d’information documentée, communiquée au sein de l’organisation et mise à la disposition des parties intéressées, selon ce qui est approprié.
Courte, claire, signée
Une bonne politique de sécurité tient en deux ou trois pages. Elle énonce pourquoi l’organisation protège l’information, ce qu’elle vise, qui est responsable de quoi, et renvoie aux politiques thématiques (contrôle d’accès, sauvegardes, usage acceptable, gestion des fournisseurs, etc.) exigées par l’annexe A, mesure 5.1. Un document de quarante pages que personne ne lit ne remplit pas mieux l’exigence ; il la dessert.
5.3 — Rôles, responsabilités et autorités
La direction doit s’assurer que les responsabilités et autorités des rôles pertinents pour la sécurité de l’information sont attribuées et communiquées. Deux responsabilités doivent être explicitement confiées :
- s’assurer que le SMSI est conforme aux exigences de la norme ;
- rendre compte à la haute direction de la performance du SMSI.
Dans une PME, ces rôles sont souvent cumulés. Le responsable du SMSI peut être le directeur des opérations, le responsable TI ou un RSSI externe mandaté. L’important est que la désignation soit formelle, que la personne dispose de l’autorité nécessaire, et que les autres rôles clés soient eux aussi définis : propriétaires des risques, propriétaires des actifs, responsable de la protection des renseignements personnels au sens de la Loi 25, gestionnaire des incidents.
Une matrice RACI d’une page, approuvée par la direction et diffusée, répond clairement à cette exigence.
Les erreurs fréquentes dans les PME
- La sécurité déléguée sans mandat : le responsable TI porte le projet seul, sans budget ni autorité sur les autres services.
- Une politique signée puis oubliée : jamais communiquée, jamais revue.
- Des objectifs absents ou non mesurables dans la politique.
- Des rôles implicites : « tout le monde sait que c’est Martin qui s’en occupe », mais rien ne l’atteste.
- Une direction absente de l’audit ou incapable d’expliquer les priorités de sécurité.
Ce que l’auditeur vérifiera
Il demandera la politique, sa date d’approbation et la preuve de sa diffusion. Il interrogera des employés au hasard pour savoir s’ils la connaissent. Il consultera l’organigramme et la description des rôles de sécurité. Il s’entretiendra enfin avec la direction pour vérifier que l’engagement est réel : décisions prises, ressources allouées, suivi des objectifs. La clause 5 est aussi celle où un auditeur perçoit le plus vite si le SMSI est porté ou subi.
Questions fréquentes
Qui est la « haute direction » dans une PME ?
C’est la personne ou le groupe qui dirige l’organisation au plus haut niveau pour le périmètre du SMSI : souvent le président et son comité de direction. Si le périmètre est une seule division, il s’agit de la direction de cette division.
La politique doit-elle être publique ?
Elle doit être mise à la disposition des parties intéressées « selon ce qui est approprié ». Beaucoup d’entreprises publient une version courte sur leur site ou la transmettent aux clients sur demande, en gardant les politiques thématiques internes.
Un RSSI externe peut-il tenir le rôle de responsable du SMSI ?
Oui, à condition que son mandat soit formalisé, qu’il ait accès à la direction et que la responsabilité ultime reste portée par l’organisation. C’est une solution fréquente pour les PME qui n’ont pas de ressource interne dédiée.
La série ISO 27001, clause par clause
- Clause 4 — Contexte de l’organisation
- Clause 5 — Leadership et politique de sécurité (vous êtes ici)
- Clause 6 — Appréciation des risques et déclaration d’applicabilité
- Clause 7 — Support : ressources, compétences, documentation
- Clause 8 — Fonctionnement et traitement des risques
- Clause 9 — Évaluation de la performance
- Clause 10 — Amélioration
Parlons de votre gouvernance
Vous n’avez pas de responsable sécurité à temps plein ? Notre service de RSSI externe donne à votre direction l’expertise et le pilotage nécessaires, sans embauche. Découvrez aussi notre accompagnement en conformité ISO 27001.
Appelez le 438-458-3325 ou écrivez-nous depuis la page Contact.
